System finansowy sprawdza limit kwotowy przy każdym przelewie. Kontrola działa, dopóki nikt nie może zmienić kwoty bezpośrednio w bazie danych ani wdrożyć na produkcję wersji, w której limit został podniesiony. Warstwa odpowiadająca za to drugie nazywa się ogólnymi mechanizmami kontrolnymi.
Badanie tej warstwy poprzedza ocenę kontroli wbudowanych w aplikacje. Kolejność nie wynika z przyzwyczajenia audytorów, lecz z zależności: wynik kontroli aplikacyjnej jest wiarygodny w takim stopniu, w jakim wiarygodne jest środowisko, w którym ta kontrola działa.
Zasada oceny. Negatywna ocena kontroli ogólnych obniża wiarygodność wszystkich kontroli zbudowanych na tej warstwie, nawet gdy każda z nich z osobna działa poprawnie. Nie da się tego naprawić rozbudową kontroli aplikacyjnych.
Co oznacza skrót ITGC
Rozwinięcie brzmi Information Technology General Controls, po polsku ogólne mechanizmy kontrolne w środowisku informatycznym. Określenie „ogólne" odróżnia je od kontroli aplikacyjnych, przypisanych do konkretnego programu.
W materiałach branżowych krąży błędne rozwinięcie „Internal Technology Governance Controls". Warto je zweryfikować przed wpisaniem do dokumentacji, ponieważ trafia stamtąd do opisów przedmiotu zamówienia i zaczyna żyć własnym życiem.
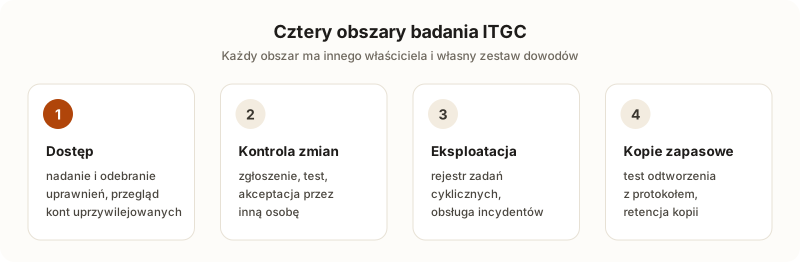
Cztery obszary badania
Podział na obszary porządkuje zarówno badanie, jak i przypisanie odpowiedzialności w organizacji. Każdy obszar ma innego właściciela oraz inny zestaw dowodów.
Zarządzanie dostępem
Obszar obejmuje pełny cykl życia uprawnienia, od nadania po odebranie. Punktem zapalnym bywa moment rozwiązania stosunku pracy, ponieważ proces kadrowy i proces informatyczny działają zwykle w różnych rytmach.
- Nadanie uprawnienia - wniosek z akceptacją przełożonego, z zakresem odniesionym do roli, nie do listy pojedynczych przywilejów.
- Odebranie uprawnienia - uruchamiane zdarzeniem kadrowym, nie zgłoszeniem od pracownika, który już nie pracuje.
- Przegląd okresowy - potwierdzenie zasadności dostępu przez przełożonego, z zapisem daty oraz wyniku.
- Konta uprzywilejowane - osobna ewidencja wraz z częstszym cyklem przeglądu i uzasadnieniem nadanych przywilejów.
Ten sam cykl dotyczy systemów, z których korzystają podmioty zewnętrzne. W systemie gminnym konta mają kierowcy przedsiębiorstw asenizacyjnych, a rotacja w tych firmach jest duża. Datę ważności konta oraz kwartalny przegląd logowań w takim środowisku opisuje artykuł o kontach użytkowników w BioKontrol.
Kontrola zmian
Badanie sprawdza, czy droga od zgłoszenia do wdrożenia przebiega tak samo dla każdej zmiany oraz czy odstępstwa są rejestrowane.
| Element ścieżki | Co bada audytor | Typowe odchylenie |
|---|---|---|
| Zgłoszenie potrzeby zmiany | istnienie rejestru z autorem oraz uzasadnieniem | zmiana bez zgłoszenia, wykryta przy porównaniu wersji |
| Testy przed wdrożeniem | zapis wyniku, nie sama deklaracja wykonania | brak dowodu testu przy zmianach pilnych |
| Akceptacja wdrożenia | osoba inna niż autor zmiany | akceptacja własnej zmiany przy urlopach |
| Wdrożenie na produkcję | rozdzielenie roli wytwarzającej od wdrażającej | programista z uprawnieniem wdrożeniowym |
Zmiana awaryjna nie stanowi sama w sobie nieprawidłowości. Ustaleniem staje się wtedy, gdy nie została zarejestrowana albo gdy dokumentacja nie została uzupełniona po ustąpieniu awarii.
Eksploatacja środowiska
Obszar dotyczy codziennej pracy środowiska produkcyjnego - zadań cyklicznych oraz postępowania przy incydencie.
- Zadania cykliczne - rejestr uruchomień wraz z wynikiem, z powiadomieniem przy niepowodzeniu.
- Obsługa incydentu - ścieżka zgłoszenia oraz klasyfikacja zdarzenia, z zapisem czynności podjętych w toku.
Cicha awaria zadania cyklicznego bywa poważniejsza od awarii głośnej. Zadanie, które przestało się uruchamiać bez powiadomienia, przez miesiące pozostawia wrażenie działającej kontroli.
Kopie zapasowe oraz odtwarzanie
Wykonanie kopii dowodzi wyłącznie tego, że proces zapisu się zakończył. Wartość kopii ujawnia odtworzenie.
| Element | Dowód przyjmowany w badaniu | Co ujawnia test |
|---|---|---|
| Wykonanie kopii | rejestr zadania z wynikiem oraz rozmiarem | przerwane zadania niewidoczne w podsumowaniu |
| Przechowywanie | potwierdzenie zapisu poza środowiskiem produkcyjnym | kopia na tej samej macierzy co dane źródłowe |
| Odtworzenie testowe | protokół z datą oraz czasem trwania operacji | brak dzienników transakcji, czas dłuższy od dopuszczalnej przerwy |
| Retencja | konfiguracja okresu przechowywania | kopia starsza niż okres wymagany przez przepis |
Ostrzeżenie techniczne. Kopia obejmująca pliki bazy bez dzienników transakcji pozwala odtworzyć stan z momentu wykonania kopii, natomiast uniemożliwia odtworzenie do punktu tuż przed awarią. Różnica bywa liczona w godzinach utraconych operacji. Sposób zabezpieczenia dziennika transakcji opisuje dokumentacja kopii zapasowych w Microsoft Learn.
Dowody kontrolne i dobór próby
Badanie opiera się na artefaktach powstałych w badanym okresie. Dokument wygenerowany na potrzeby spotkania opisuje stan bieżący i nie dowodzi niczego o przeszłości.
- Artefakt z datą systemową - eksport wykonany cyklicznie, ze znacznikiem czasu pochodzącym z systemu źródłowego.
- Populacja zdarzeń - pełna lista wystąpień kontroli w okresie, stanowiąca podstawę doboru próby.
- Uzasadnienie liczebności - odniesienie do częstotliwości kontroli oraz przyjętego poziomu ufności.
- Zapis odstępstw - rejestr przypadków, w których kontrola nie zadziałała, wraz z podjętymi działaniami.
Sposób prowadzenia rejestru dowodów wraz z powiązaniem ich z wymaganiami opisuje materiał o platformie compliance IT.
Zależność między ITGC a kontrolami aplikacyjnymi
Zależność działa w jedną stronę. Silne kontrole aplikacyjne nie naprawiają słabej warstwy ogólnej, natomiast sprawna warstwa ogólna pozwala polegać na kontrolach wbudowanych w program.
Rejestr zmian danych bywa też po prostu nieobecny. Formularz, który przy edycji nadpisuje poprzednią wartość, nie pozwala odtworzyć stanu z dnia zdarzenia, a audytor nie ma czego badać. Przykład z ewidencji gminnej, w której edycja stawki przewoźnika kasuje stawkę poprzednią, opisuje artykuł o cenniku rozliczeń z przedsiębiorstwami asenizacyjnymi.
| Kontrola aplikacyjna | Kontrola ogólna, od której zależy | Skutek zawodności warstwy ogólnej |
|---|---|---|
| Limit kwotowy przy zatwierdzaniu operacji | rozdzielenie ról wytwarzania i wdrożenia | podniesienie limitu zmianą wdrożoną poza ścieżką |
| Rejestr zmian danych w kartotece | ograniczenie dostępu bezpośredniego do bazy | modyfikacja rekordu z pominięciem dziennika aplikacji |
| Wymuszenie akceptacji drugiej osoby | zarządzanie kontami uprzywilejowanymi | wykonanie operacji kontem serwisowym bez akceptacji |
| Odtworzenie stanu sprzed operacji | kopie zapasowe wraz z testem odtworzenia | brak możliwości cofnięcia błędnej operacji masowej |
Plan badań w cyklu rocznym
Plan powstaje przed rozpoczęciem badanego okresu, ponieważ część dowodów trzeba zacząć gromadzić wcześniej. Eksport listy kont za styczeń nie powstanie w listopadzie.
- Ustalenie zakresu - wybór systemów istotnych dla sprawozdawczości oraz dla przetwarzania danych osobowych.
- Wyznaczenie dowodów do zbierania cyklicznie - lista artefaktów wraz z częstotliwością oraz miejscem przechowywania.
- Harmonogram badań - rozłożenie obszarów w roku, z uwzględnieniem okresów wzmożonej pracy jednostek.
- Weryfikacja po zaleceniach - ponowne sprawdzenie wybranych kontroli po upływie terminu na wdrożenie zaleceń.
Ustalenia powtarzające się w badaniach
Lista poniżej nie jest wyliczeniem rzadkich przypadków. To ustalenia pojawiające się w większości pierwszych badań w organizacji.
- Konta bez właściciela - tożsamości techniczne utworzone przy wdrożeniu, których nikt nie potrafi przypisać do procesu.
- Aktywne konta osób, które odeszły - odbiór uprawnień uruchamiany zgłoszeniem, nie zdarzeniem kadrowym.
- Brak protokołu odtworzenia kopii - kopie wykonywane regularnie, test odtworzenia wykonany raz przy wdrożeniu.
- Akceptacja własnej zmiany - ta sama osoba jako autor oraz akceptujący, najczęściej w okresie urlopowym.
Szerszy zakres usług badawczych opisuje strona o audycie IT oraz zgodności regulacyjnej, a obowiązki wynikające z ochrony danych - materiał o inspektorze ochrony danych osobowych. Kwalifikacje osób prowadzących badania przedstawia strona o kompetencjach w ochronie danych osobowych i bezpieczeństwie IT. Wymagania dotyczące rozliczalności zapisu przekładamy również na budowane systemy ewidencyjne, co opisuje strona systemu WMS OLiOC.
Kontakt w sprawie zakresu badania: biuro@audit-grc.pl albo +48 730 007 587.
Pytania i odpowiedzi
Co dokładnie oznacza skrót ITGC
ITGC to Information Technology General Controls, po polsku ogólne mechanizmy kontrolne w środowisku informatycznym. Określenie „ogólne" odróżnia je od kontroli aplikacyjnych wbudowanych w konkretny program. Kontrole ogólne dotyczą całego środowiska, w którym aplikacje pracują, dlatego ich zawodność podważa wiarygodność wszystkich kontroli zbudowanych na tej warstwie.
Dlaczego audytor bada ITGC przed kontrolami w aplikacji
Kontrola aplikacyjna działa na danych przechowywanych w bazie. Jeżeli osoba spoza kręgu użytkowników może zmienić zapis bezpośrednio w bazie albo wdrożyć na produkcję kod z pominięciem zatwierdzenia, wynik kontroli aplikacyjnej przestaje cokolwiek dowodzić.
Jak liczna powinna być próba do badania kontroli
Liczebność wynika z częstotliwości kontroli oraz z przyjętego poziomu ufności. Kontrola wykonywana raz na kwartał daje w roku cztery wystąpienia, więc badaniu podlegają zwykle wszystkie. Przy kontroli uruchamianej przy każdym zdarzeniu próbę dobiera się losowo z całej populacji okresu, a jej liczebność uzasadnia się w dokumentacji badania.
Czy konto techniczne bez przypisanego człowieka jest ustaleniem
Samo istnienie konta technicznego nie stanowi nieprawidłowości, ponieważ procesy automatyczne wymagają tożsamości. Ustaleniem staje się brak właściciela odpowiedzialnego za jego cykl życia oraz brak zapisu, jakie uprawnienia zostały mu nadane i dlaczego. Konto bez właściciela przetrwa każdy przegląd uprawnień, bo nikt nie potwierdza ani nie kwestionuje jego zasadności.
Czy kopia zapasowa bez testu odtworzenia spełnia wymaganie
Wykonanie kopii dowodzi wyłącznie tego, że proces zapisu się zakończył. Przydatność ujawnia się przy odtworzeniu, dlatego badanie obejmuje protokół testu wraz z zakresem danych oraz czasem trwania operacji. Organizacje odkrywają przy takim teście, że kopia obejmowała pliki bazy bez dzienników transakcji albo że czas odtworzenia przekracza dopuszczalną przerwę.
Jak często powtarzać badanie ITGC
Cykl roczny odpowiada rytmowi sprawozdawczości i pozwala odnieść wynik do zamkniętego okresu. Badanie powtarza się wcześniej po zmianie o istotnym zasięgu, takiej jak migracja środowiska, albo po incydencie ujawniającym lukę w procesie. Plan badań ustala się z wyprzedzeniem, ponieważ część dowodów trzeba zacząć zbierać przed rozpoczęciem badanego okresu.
Słownik pojęć
- ITGC
- Information Technology General Controls - ogólne mechanizmy kontrolne w środowisku informatycznym, obejmujące zarządzanie dostępem, kontrolę zmian, eksploatację środowiska oraz kopie zapasowe wraz z odtwarzaniem.
- Kontrola aplikacyjna
- Mechanizm wbudowany w konkretny program, sprawdzający poprawność danych albo wymuszający zatwierdzenie operacji. Jego wiarygodność zależy od kontroli ogólnych obowiązujących w środowisku, w którym program pracuje.
- Konto uprzywilejowane
- Tożsamość z uprawnieniami pozwalającymi obejść kontrole obowiązujące zwykłych użytkowników, na przykład zmienić dane bezpośrednio w bazie albo nadać uprawnienia innym kontom. Wymaga osobnej ewidencji oraz częstszego przeglądu.
- Próba audytowa
- Podzbiór wystąpień kontroli wybrany do sprawdzenia, o liczebności uzasadnionej częstotliwością kontroli oraz przyjętym poziomem ufności. Wynik badania próby przenosi się na całą populację okresu.
- Ścieżka zatwierdzania zmian
- Ustalona kolejność czynności od zgłoszenia potrzeby zmiany do jej wdrożenia na środowisku produkcyjnym, z wymaganymi akceptacjami oraz zapisem wyniku testów.
- Zmiana awaryjna
- Wdrożenie wykonane z pominięciem pełnej ścieżki zatwierdzania z powodu awarii. Dopuszczalne pod warunkiem zarejestrowania oraz uzupełnienia dokumentacji w ustalonym terminie po zdarzeniu.