
Wyznaczenie inspektora bywa traktowane jako czynność jednorazowa: powołanie oraz zgłoszenie do organu nadzorczego. Kontrola sprawdza jednak co innego - czy inspektor miał dostęp do informacji o planowanych zmianach w przetwarzaniu i czy jego stanowisko odnotowano przed uruchomieniem nowego systemu.
Podstawę prawną tworzy rozporządzenie 2016/679, którego tekst polski dostępny jest w bazie EUR-Lex. Obowiązek wyznaczenia reguluje art. 37, status art. 38, a zadania art. 39.
Zasada usytuowania. Inspektor podlega bezpośrednio najwyższemu kierownictwu i nie otrzymuje instrukcji co do sposobu wykonywania zadań. Umieszczenie go w strukturze pod kierownikiem działu informatyki albo pod dyrektorem operacyjnym narusza ten warunek, nawet gdy w praktyce nikt instrukcji nie wydaje.
Kiedy wyznaczenie inspektora jest obowiązkowe
Artykuł 37 opisuje sytuacje rodzące obowiązek. Ich ocena wymaga odniesienia do faktycznego przetwarzania, nie do deklarowanego profilu działalności.
| Przesłanka z art. 37 | Na co zwrócić uwagę przy ocenie |
|---|---|
| Organ albo podmiot publiczny | obowiązek obejmuje jednostki samorządu wraz z jednostkami organizacyjnymi, niezależnie od skali przetwarzania |
| Regularne i systematyczne monitorowanie na dużą skalę | liczy się powtarzalność oraz zasięg obserwacji, a nie zastosowana technologia |
| Szczególne kategorie danych na dużą skalę | dane o zdrowiu albo o przynależności związkowej, także przy przetwarzaniu wtórnym |
| Wyznaczenie dobrowolne | po wyznaczeniu stosuje się pełny reżim art. 38-39, bez możliwości ograniczenia zadań umową |
Wyznaczenie dobrowolne bywa źródłem nieporozumień. Organizacja, która powołała inspektora bez obowiązku, nie może traktować tej funkcji jako roli doradczej o dowolnym zakresie. Reżim przepisów stosuje się w pełni.
Zadania wynikające z art. 39 RODO
Katalog zadań ma charakter zamknięty, choć administrator może powierzyć inspektorowi czynności dodatkowe, o ile nie prowadzą do konfliktu interesów.
Monitorowanie przestrzegania przepisów
Monitorowanie oznacza sprawdzanie stanu faktycznego, nie zbieranie oświadczeń od komórek organizacyjnych. Przegląd przeprowadzony na podstawie ankiety wypełnionej przez kierowników opisuje ich wyobrażenie o procesie.
- Przegląd operacji przetwarzania - porównanie wpisów rejestru ze stanem w systemach, z próbą dobraną wśród procesów o najwyższym ryzyku.
- Weryfikacja podstaw przetwarzania - sprawdzenie, czy wskazana podstawa odpowiada rzeczywistemu celowi, szczególnie przy zgodzie oraz prawnie uzasadnionym interesie.
- Kontrola terminów usunięcia - ustalenie, czy retencja opisana w rejestrze ma odzwierciedlenie w konfiguracji systemu.
- Informowanie oraz szkolenia - przekazywanie obowiązków osobom uczestniczącym w operacjach przetwarzania, w zakresie dobranym do ich roli.
Rozjazd między rejestrem a systemem dobrze widać na przykładzie urzędu gminy. Hurtowe wczytanie danych mieszkańców do systemu ewidencji zmienia zakres przetwarzania w jednej operacji, a robocze arkusze zostają potem w poczcie referentów. Przygotowanie takiego pliku opisuje artykuł o imporcie danych mieszkańców z Excela.
Tak samo działa retencja. Zapis w rejestrze nie usuwa danych, jeżeli system nie ma reguły usunięcia po zakończeniu umowy. Przykład takiej reguły dla zdjęć i skanów dołączanych do dokumentów kontroli zawiera artykuł o module Pliki w BioKontrol.
Rejestr czynności przetwarzania
Rejestr z art. 30 stanowi punkt odniesienia dla każdej kolejnej czynności inspektora. Bez niego ocena ryzyka opiera się na domysłach, a odpowiedź na wniosek osoby o dostęp do danych wymaga odpytywania działów.
| Element wpisu | Częsty błąd w praktyce | Skutek przy kontroli |
|---|---|---|
| Cel przetwarzania | cel opisany nazwą systemu zamiast operacją | brak możliwości oceny podstawy prawnej |
| Kategorie osób oraz danych | zbiorcze określenie „dane kontaktowe" | brak podstawy do oceny ryzyka |
| Odbiorcy danych | pominięcie podmiotów przetwarzających | luka w wykazie umów powierzenia |
| Termin usunięcia | zapis „do czasu ustania celu" | brak wykonalnej reguły retencji |
| Opis zabezpieczeń | odesłanie do polityki bez wskazania środka | brak dowodu zastosowania zabezpieczenia |
Ostrzeżenie praktyczne. Rejestr prowadzony w arkuszu kalkulacyjnym przestaje odpowiadać stanowi faktycznemu zwykle po kilku miesiącach, ponieważ zmiana w systemie nie wywołuje aktualizacji wpisu. Powiązanie wpisu rejestru z konkretnym systemem oraz właścicielem procesu ogranicza rozjazd, opisuje to materiał o platformie compliance IT.
Niezależność inspektora i konflikt interesów
Przepis zakazuje odwoływania oraz karania inspektora za wykonywanie zadań. Zakaz obejmuje również działania pośrednie - ograniczenie dostępu do informacji o planowanych projektach czy pominięcie przy uzgodnieniach dokumentów wdrożeniowych.
Konflikt interesów powstaje wtedy, gdy ta sama osoba decyduje o celach albo sposobach przetwarzania i jednocześnie nadzoruje te decyzje. Ryzyko dotyczy przede wszystkim stanowisk kierowniczych w obszarze informatyki oraz kadr.
- Rola dopuszczalna - specjalista do spraw zgodności bez uprawnień decyzyjnych wobec procesów przetwarzania.
- Rola budząca wątpliwości - kierownik komórki prowadzącej przetwarzanie na dużą skalę, nawet przy formalnym rozdzieleniu obowiązków.
Obsługa naruszenia ochrony danych
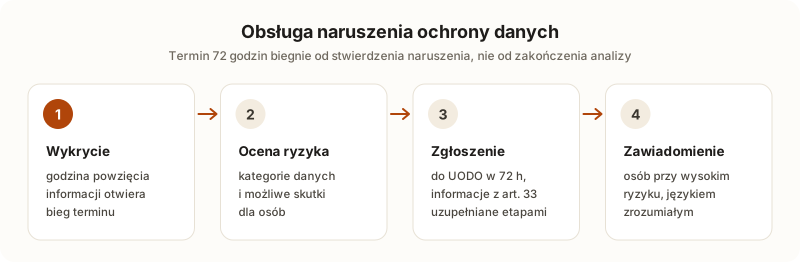
Termin 72 godzin biegnie od stwierdzenia naruszenia przez administratora. Rozpoczęcie analizy przyczyn nie wstrzymuje biegu terminu, dlatego procedura musi przewidywać zgłoszenie etapowe.
| Etap | Czynność | Uwaga proceduralna |
|---|---|---|
| Wykrycie | odnotowanie zdarzenia wraz z godziną powzięcia informacji | godzina stanowi punkt odniesienia dla terminu |
| Ocena ryzyka | ustalenie kategorii danych oraz możliwych skutków dla osób | ocena decyduje o obowiązku zawiadomienia osób |
| Zgłoszenie do organu | przekazanie informacji wymaganych art. 33 | dopuszczalne uzupełnianie w kolejnych etapach |
| Zawiadomienie osób | informacja przy wysokim ryzyku naruszenia praw | język zrozumiały, bez terminologii technicznej |
Rejestr naruszeń prowadzi się niezależnie od tego, czy zdarzenie podlegało zgłoszeniu. Wpisy obejmują również zdarzenia ocenione jako niepowodujące ryzyka, wraz z uzasadnieniem tej oceny.
Osobny zbiór danych tworzy rejestr zgłoszeń wewnętrznych prowadzony na podstawie ustawy o ochronie sygnalistów. Zawiera dane zgłaszającego oraz osób, których zgłoszenie dotyczy, więc potrzebuje własnego wpisu w rejestrze czynności przetwarzania. Procedurę przyjmowania zgłoszeń opisuje artykuł o zgłaszaniu nieprawidłowości przez sygnalistów.
Ocena skutków dla ochrony danych
Procedura z art. 35 dotyczy operacji mogących powodować wysokie ryzyko naruszenia praw osób. Inspektor udziela zaleceń oraz monitoruje wykonanie oceny, natomiast jej przeprowadzenie pozostaje obowiązkiem administratora.
- Opis planowanej operacji - zakres danych oraz przewidywany okres przetwarzania.
- Ocena niezbędności oraz proporcjonalności - odniesienie zakresu danych do celu, z uzasadnieniem odrzucenia rozwiązań mniej ingerujących.
- Analiza ryzyka dla praw osób - skutki naruszenia poufności oraz integralności danych, z uwzględnieniem kategorii osób.
- Środki ograniczające ryzyko - zabezpieczenia techniczne wraz z rozwiązaniami organizacyjnymi, opisane na poziomie możliwym do zweryfikowania.
Powiązanie oceny ryzyka z mechanizmami kontrolnymi w środowisku informatycznym opisuje artykuł o ogólnych mechanizmach kontrolnych IT.
Powierzenie funkcji podmiotowi zewnętrznemu
Rozporządzenie dopuszcza wykonywanie zadań inspektora na podstawie umowy o świadczenie usług. Rozwiązanie sprawdza się w organizacjach, w których zakres przetwarzania nie uzasadnia etatu, natomiast wymaga precyzyjnego opisania trybu pracy.
Audit GRC prowadzi obsługę funkcji inspektora dla podmiotów prywatnych oraz jednostek sektora publicznego z całej Polski. Zakres odpowiada zadaniom z art. 39, a kwalifikacje osób prowadzących obsługę opisuje strona o kompetencjach w ochronie danych osobowych i bezpieczeństwie IT.
- Cykl przeglądów - przeglądy operacji przetwarzania w ustalonych odstępach, z raportem zawierającym ustalenia oraz zalecenia.
- Punkt kontaktowy - obsługa korespondencji z organem nadzorczym wraz z przygotowaniem stanowiska w postępowaniu.
- Czas reakcji przy naruszeniu - dostępność w trybie pilnym, z terminem określonym w umowie, dobranym do biegu terminu 72 godzin.
- Prowadzenie rejestrów - utrzymanie rejestru czynności przetwarzania oraz rejestru naruszeń w stanie odpowiadającym rzeczywistemu przetwarzaniu.
Warunkiem skuteczności pozostaje dostęp do informacji o zmianach. Umowa powinna przewidywać obowiązek informowania inspektora o planowanych wdrożeniach przed ich uruchomieniem, ponieważ ocena przeprowadzona po starcie systemu ma wartość ograniczoną.
Kontakt w sprawie zakresu obsługi: biuro@audit-grc.pl albo +48 730 007 587. Pozostałe usługi spółki opisuje strona o audycie IT oraz zgodności regulacyjnej.
Pytania i odpowiedzi
Które podmioty muszą wyznaczyć inspektora ochrony danych
Artykuł 37 rozporządzenia wskazuje trzy sytuacje rodzące obowiązek. Pierwsza dotyczy organów oraz podmiotów publicznych. Druga obejmuje regularne i systematyczne monitorowanie osób na dużą skalę. Trzecia odnosi się do przetwarzania na dużą skalę szczególnych kategorii danych albo danych o wyrokach skazujących. Poza tymi przypadkami wyznaczenie pozostaje dobrowolne, lecz po wyznaczeniu stosuje się pełny reżim przepisów.
Czy inspektor odpowiada za naruszenie ochrony danych
Odpowiedzialność za zgodność przetwarzania spoczywa na administratorze danych. Inspektor monitoruje przestrzeganie przepisów oraz współpracuje z organem nadzorczym, natomiast nie podejmuje decyzji o celach i sposobach przetwarzania. Przypisanie mu odpowiedzialności za skutki naruszenia odwracałoby konstrukcję przyjętą w rozporządzeniu.
Czy informatyk może pełnić funkcję inspektora
Przeszkodą nie jest wykształcenie, lecz konflikt interesów. Kierownik działu informatyki zwykle rozstrzyga o sposobach przetwarzania, więc połączenie ról prowadzi do nadzorowania własnych decyzji. Stanowisko specjalisty bez uprawnień decyzyjnych wobec procesów przetwarzania takiego konfliktu nie rodzi.
Od którego momentu biegnie termin 72 godzin na zgłoszenie naruszenia
Termin liczy się od stwierdzenia naruszenia przez administratora, a nie od momentu jego wystąpienia ani od zakończenia analizy przyczyn. Stwierdzenie następuje wtedy, gdy administrator uzyskał wystarczającą pewność co do zajścia zdarzenia. Zgłoszenie niepełne można uzupełnić w kolejnych etapach.
Co obejmuje powierzenie funkcji inspektora podmiotowi zewnętrznemu
Zakres odpowiada zadaniom z art. 39: monitorowanie przestrzegania przepisów, doradztwo przy ocenie skutków, prowadzenie punktu kontaktowego dla organu nadzorczego oraz udział w obsłudze naruszeń. Umowa powinna określać czas reakcji przy zdarzeniu wymagającym zgłoszenia oraz obowiązek informowania o planowanych wdrożeniach.
Czy rejestr czynności przetwarzania dotyczy każdej organizacji
Artykuł 30 przewiduje wyłączenie dla podmiotów zatrudniających mniej niż 250 osób, obwarowane warunkami rzadko spełnianymi łącznie. Wyłączenie odpada, gdy przetwarzanie może powodować ryzyko naruszenia praw osób albo nie ma charakteru sporadycznego. Tak samo jest przy przetwarzaniu szczególnych kategorii danych. Przetwarzanie danych kadrowych zwykle wyklucza skorzystanie z wyłączenia.
Słownik pojęć
- IOD
- Inspektor ochrony danych, w terminologii angielskiej Data Protection Officer - osoba wyznaczona przez administratora do monitorowania przestrzegania przepisów o ochronie danych. Działa niezależnie i podlega bezpośrednio najwyższemu kierownictwu.
- RCP - rejestr czynności przetwarzania
- Dokument wymagany art. 30 rozporządzenia 2016/679, obejmujący cele przetwarzania, kategorie osób oraz danych, odbiorców, terminy usunięcia i opis zastosowanych zabezpieczeń. Stanowi podstawowy materiał przedkładany podczas kontroli.
- DPIA - ocena skutków dla ochrony danych
- Procedura z art. 35 rozporządzenia prowadzona przed rozpoczęciem przetwarzania mogącego powodować wysokie ryzyko naruszenia praw osób. Obejmuje opis operacji, ocenę niezbędności, ocenę ryzyka oraz środki ograniczające to ryzyko.
- Naruszenie ochrony danych osobowych
- Zdarzenie prowadzące do przypadkowego lub niezgodnego z prawem zniszczenia, utracenia, zmodyfikowania, nieuprawnionego ujawnienia albo nieuprawnionego dostępu do danych osobowych przetwarzanych przez administratora.
- UODO
- Urząd Ochrony Danych Osobowych - krajowy organ nadzorczy przyjmujący zgłoszenia naruszeń oraz nakładający administracyjne kary pieniężne.
- Konflikt interesów
- Sytuacja, w której inspektor pełni jednocześnie funkcję pozwalającą decydować o celach albo sposobach przetwarzania. Prowadzi do nadzorowania własnych decyzji i podważa niezależność wymaganą przez przepisy.